패스키(Passkey)의 장점: 피싱 저항부터 3배 빠른 로그인까지, 왜 지금 뜨는가
Dokebi · 2026년 10월 29일 · #tech #security #passkey #authentication #fido
개요
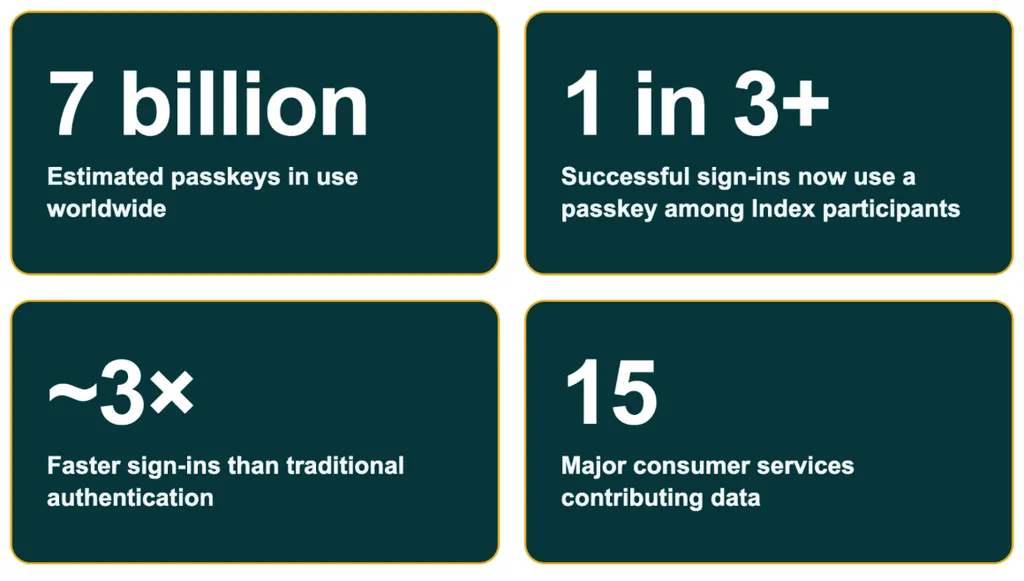
비밀번호를 대체하는 인증 기술 패스키(passkey)가 더 이상 미래 기술이 아닙니다. 국제 표준 단체인 FIDO(Fast IDentity Online) 얼라이언스는 2026년 기준 전 세계에서 활성화된 패스키가 약 70억 개에 달한다고 발표했습니다. 사용자 수보다 패스키가 더 많아진 셈입니다. 동시에 국내에서도 쿠팡 등 대형 서비스 도입, 은행·증권사의 시범 적용 계획, 국정감사 논의까지 — 패스키가 '도입의 전환점'에 있다는 신호가 겹치고 있습니다.
이 글에서는 패스키가 무엇이고 어떤 장점이 있으며, 왜 지금 뜨고 있는지를 최신 데이터로 정리합니다.
패스키란 무엇인가
패스키는 FIDO2 표준(WebAuthn + CTAP) 기반의 인증 방식입니다. 사용자의 기기(휴대폰·노트북·하드웨어 보안키)에 공개키 암호학의 키쌍을 만들어 두고, 로그인할 때 개인키로 사이트 고유의 전자서명을 생성하면 서버가 공개키로 그 서명을 검증합니다.
- 사이트별 고유 키: 같은 기기라도 서비스마다 다른 키쌍을 사용합니다. 한 곳에서 유출되어도 다른 서비스가 동시에 위험해지는 재사용 문제가 없습니다.
- 서버는 비밀번호(개인키)를 저장하지 않음: 서버는 공개키만 보관합니다. DB가 통째로 털려도 공격자가 '로그인할 수 있는 비밀'은 하나도 없습니다.
- 생체인증과의 자연스러운 결합: 지문·얼굴·기기 PIN 확인으로 '그 기기를 가진 사람'임을 증명하는 절차가 인증 과정에 기본으로 내장됩니다.
패스키의 장점
1. 피싱 저항성 — 가장 중요한 장점
브라우저·OS는 서명 요청의 대상 도메인이 정확히 일치하지 않으면 키 사용을 거부합니다. naver.com에 등록한 패스키는 naver-secure-login.com 같은 위조 도메인에서 서명을 요구해도 절대 응답하지 않습니다. 사용자가 URL을 속아 클릭하더라도 사기가 '기술적으로' 성립하지 않습니다. 반면 비밀번호는 사용자가 직접 입력해 넘기는 방식이기 때문에, 피싱 사이트가 그럴듯한 로그인 양식을 갖추는 순간 사람의 신중함이 유일한 방어선이 됩니다.
2. 서버 유출에도 안전 — 비밀번호를 저장하지 않음
비밀번호 DB는 해싱·솔팅되어 있다고 해도 유출되면 자격증명 채우기 공격(credential stuffing)의 재료가 됩니다. 패스키 서버에는 검증에 필요한 공개키만 있으므로, 유출 자체가 연쇄 피해의 원천이 되지 않습니다. 최근 티빙 사태처럼 '암호화 키가 데이터와 함께 유출되면 보호가 실질적으로 해제되는' 구조와 달리, 패스키 서버에는 그런 종류의 비밀이 애초에 존재하지 않습니다.
3. MFA가 기본으로 내장
'가지고 있는 것(기기·개인키)'과 '인지·소유하고 있는 것(생체/PIN)'의 두 단계가 한 번의 절차로 해결됩니다. 별도의 OTP 앱이나 SMS 인증번호 없이도 다단계 인증 수준의 보호를 얻으며, SMS OTP의 유출·스미싱 취약성 문제를 동시에 회피합니다. 피싱·사칭 문자의 대량 발송이 일상화된 요즘의 공격 환경에서 이 차이는 결정적입니다.
4. 속도와 성공률: 데이터로 확인되는 UX 이점
FIDO 2026 Passkey Index에 따르면 패스키 로그인의 성공률은 93%로 비밀번호(78%)를 크게 앞서며, 로그인 속도는 비밀번호 대비 약 3배 빠릅니다. 성공한 로그인 가운데 이미 36%가 패스키로 이루어지고 있습니다. 사용자는 비밀번호를 기억하고 입력하고 재설정하는 비용에서, 서비스는 재설정 지원·정책 유지 비용에서 각각 절감됩니다.
요약하면 다음과 같습니다.
| 구분 | 비밀번호(+OTP) | 패스키 |
|---|---|---|
| 피싱에 대한 방어 | 사용자가 입력을 내주면 침해 성립 | 위조 도메인이면 서명 거부 — 기술적으로 방어 |
| 서버 유출 시 위험 | 해시 유출 → 오프라인 크래킹·재사용 공격 | 공개키 유출은 공격자에게 무의미 |
| 재사용 문제 | 비밀번호 재사용이 일반적 | 서비스별 고유 키 — 재사용 개념 자체가 없음 |
| 사용자 경험 | 기억·입력·재설정 비용, 성공률 78% | 생체인증 1회, 성공률 93%, 약 3배 빠름 |
| 운영 부담 (기업) | 재설정 헬프데스크·비밀번호 정책 유지비 | 해당 비용 큰 폭 감소 |
왜 지금 뜨는가
1. 데이터가 보여주는 '임계점 통과'
FIDO State of Passkeys 2026 보고서와 연간 지표의 흐름을 보면 보급 속도가 가파릅니다.
- 활성 패스키: 약 70억 개 — 전 세계 인구보다 많음
- 인지도: 지난해 75% → 90%
- 성공 로그인 중 패스키 비중: 지난해 26% → 36%
- 로그인 성공률 93%·속도 3배 — 사용자 경험의 우위가 보급을 가속
2. 대형 플랫폼이 '기본값'으로 만들고 있음
구글·애플·마이크로소프트가 계정 로그인과 OS 기능에 패스키를 기본 옵션으로 넣으면서 지갑 관리 인프라(애플 iCloud 키체인, 구글 비밀번호 관리자, 마이크로소프트 계정)가 사실상 표준으로 자리 잡았습니다. 사용자가 서비스를 찾아 등록하는 것이 아니라 이미 갖고 있는 기기가 패스키를 먼저 제안하는 구조가 되었습니다.
3. 대유출 시대의 방어 선택지
최근 한국 금융권 연쇄 해킹 사태처럼 대규모 개인정보 유출이 반복되는 상황에서, 기업·기관 입장에서 '계정 탈취 표면'을 최소화하는 가장 확실한 방법은 비밀번호라는 공격 표면 자체를 제거하는 것입니다. 유출된 자격증명을 이용한 credential stuffing 공격을 원천 차단할 수 있습니다.
4. 국내 도입의 급격한 전환
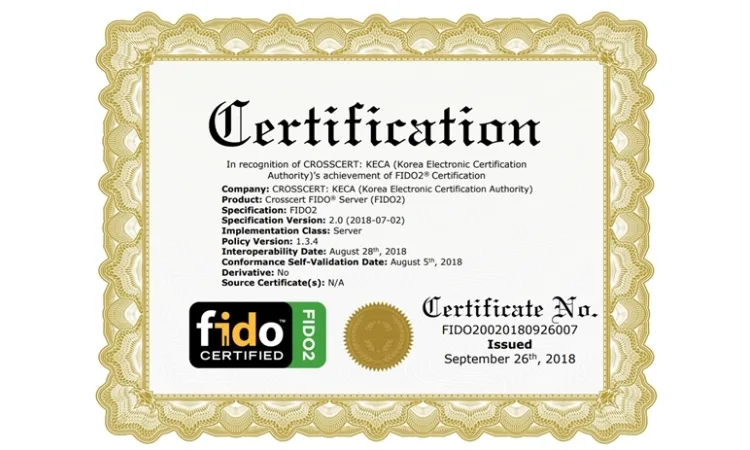
국내에서는 FIDO 기반 인증이 이미 여러 금융·공공 채널에 보급된 상태입니다. 한국전자인증 관련 보도에 따르면 FIDO2·패스키 인증 처리 실적이 300억 건 이상에 이르는 등 국내 인증 인프라의 근간이 마련됐고, 한국예탁결제원·IBK기업은행·한국수력원자력 등은 FIDO2 하드웨어 보안키로 내부 계정 보안을 강화해 왔습니다.
- 쿠팡 등 주요 서비스: 이커머스 대형 서비스에 패스키 도입이 본격화
- 금융권: 주요 은행·증권사가 하반기 시범 적용을 계획 중이고, 국내 주요 IT 기업들도 내년까지 도입을 추진
- 정책: 국회 국정감사에서 비밀번호 인증의 한계와 패스키 확산이 공론화
도입 시 알아야 할 유의점
패스키는 만능이 아닙니다. 다음 세 가지는 실무 설계에서 반드시 고려해야 할 항목입니다.
- 기기 교체·복구 경로: 새 기기로 이동하는 절차(클라우드 동기화, QR 근접 인증, 예비 패스키 등)를 미리 설계하지 않으면 사용자 혼란이 커집니다. 복구 경로 자체가 새로운 공격 표면이 되지 않도록 본인확인 수준을 별도로 정해야 합니다.
- 공유 PC·특수 환경: PC방·공용 단말처럼 신뢰하기 어려운 환경에서는 패스키 생성 자체가 부적절할 수 있으므로, 이런 경우를 위한 대안(하드웨어 보안키, 세션 정책 강화)을 함께 제공하는 것이 좋습니다.
- 유예 기간 운영: 비밀번호를 완전히 끄기 전까지는 두 인증 수단이 병존합니다. 이 기간의 정책(패스키 등록 유도, 고위험 행위에만 패스키 강제 등)이 도입 성패를 가릅니다.
결론
패스키는 '더 편한 비밀번호'가 아니라 비밀번호라는 공격 표면 자체를 없애는 아키텍처 변경입니다. 70억 개 활성 패스키, 인지도 90%, 성공 로그인의 36%라는 숫자는 이미 임계점을 넘었다는 신호이고, 국내에서도 쿠팡 도입·금융권 시범·300억 건 인증 실적이 그 토대를 보여줍니다. 조직 입장에서 지금 할 일은 이슈 트래킹이 아니라, 하나의 서비스(예: 관리자 콘솔)부터 패스키 우선 로그인을 시범 적용하고 성공률·오류율을 측정한 뒤 전 서비스로 확장하는 단계적 로드맵을 세우는 것입니다.
참고 자료
FIDO Alliance The State of Passkeys 2026: Global Consumer and Workforce Report · FIDO Alliance Reports Accelerating Global Passkey Adoption on World Passkey Day 2026 · 7 Billion Passkeys and Counting · Descope 2026 FIDO Report: Passkeys at Global Scale · MojoAuth Passwordless & Passkeys in 2026 · 아이티데일리 비밀번호 로그인 시대 저문다…'패스키' 도입 확산 · 보안뉴스 한국전자인증, 금융·커머스 전 분야 FIDO 인증 확산…패스키 인프라 · 데일리시큐 한국전자인증, FIDO·패스키 확산 속 금융·커머스 보안 혁신